Keeper EPMとは
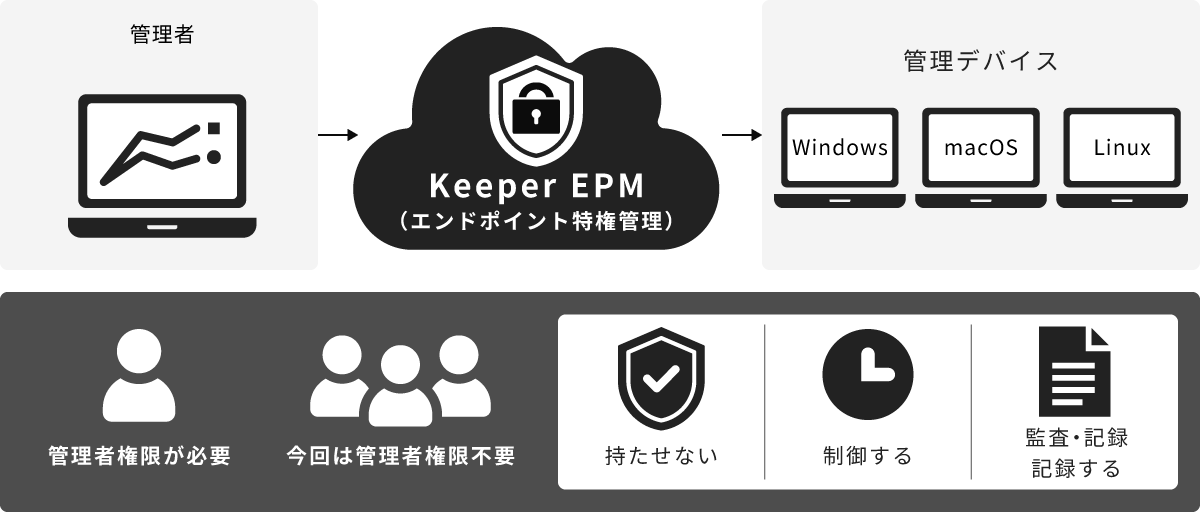
Keeper EPMは、エンドポイント特権管理を実装したゼロトラスト型のセキュリティ製品です。
多くの侵入や内部不正では、エンドポイントの管理者権限を起点に被害が拡大します。Keeper EPMは、常時付与された管理者権限に着目し、「持たせない・制御する・記録する」という3つのステップで端末を守ります。恒久的な特権をなくし、必要なときだけ・必要な分だけ一時的に管理者権限を付与するため、業務の継続とセキュリティを両立できます。
複数拠点・多数端末を抱える企業でも、拠点や部署ごとに適したポリシーを設定できます。
さらに、パスワード管理、特権アクセス管理と組み合わせて同一基盤で拡張できるため、既存環境を生かしながら段階的にゼロトラストの実現を支援します。
エンドポイントのゼロトラストを実現する
「Keeper EPM」では
このような課題を解決します!
- 課題
-
ランサムウェアの全社的な感染拡大
- 1台の感染が全PCへ拡散し業務が数週間停止
- 全PCにローカル管理者権限があるとマルウェアが自由に拡散してしまう
- 解決
-
常時特権を排除し、拡散を抑制
恒久的な管理者権限を排除(ZSP*)し拡散を抑制
*ZSP:Zero Standing Privilegeの略。恒久的でない特権(ゼロスタンディング特権)
- 課題
-
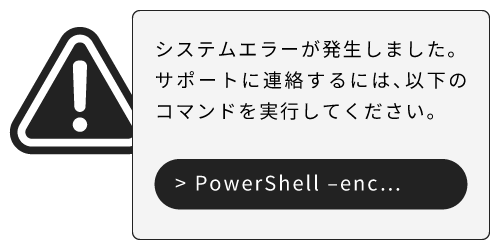
予期しない不正ソフトのインストール
- 偽のエラー画面でコマンドを実行させマルウェアに感染
- ClickFix攻撃などの手口では、管理者権限が常設されていると、マルウェアのインストールが即座に成功してしまう
- 解決
-
承認のない昇格を許さず、不正な実行を防止
- 必要なときだけ必要な範囲で一時的に昇格(JIT*アクセス)
- 管理者承認なしにはインストール不可で攻撃を抑止
*JIT:Just-In-Timeの略。必要なときにだけ付与する一時的な権限
- 課題
-
常時特権では特権付与の経緯がわからない
- 管理者権限が「いつ・誰に・なぜ・どれだけの時間」与えられたか記録が残らない
- 監査やインシデント発生時に証跡を提出できず、説明責任を果たせない
- 解決
-
特権付与を自動で証跡化
- 特権付与の申請→承認→付与→自動剥奪
- 申請から付与までの全証跡を自動記録
Keeper EPMが選ばれる理由
攻撃者が狙うのは「侵入」そのものではなく「正規ユーザーの権限」です。Keeper EPMは常時特権を排除し、必要なときだけ権限を付与することで、業務を止めずに端末(PCやサーバー)を守ります。この特長を軸にパスワード管理と組み合わせて認証情報も一元管理でき、特権アクセス管理へも無理なく拡張できます。エンドポイントを起点に、ID・特権までを一貫して守ります。
- 個人ID・パスワード管理(Keeper パスワード管理)
-
- 使い回し防止
- 強固な認証
- 安全な共有
- 端末の最小権限化(Keeper EPM)
-
- ローカル管理者権限を削減
- 必要なときのみ昇格
- ランサムウェア抑制
- 特権アクセス管理(KeeperPAM*)
-
- 管理者権限の統制
- セッション記録
- AIで脅威を検知
※オプション機能
- *
- PAM:Privileged Access Managementの略。特権アクセス管理。
日立ソリューションズ・クリエイトの強み
当社の強みは、製品導入に先立ち試験導入を実施し、実際の利用状況や業務影響を確認しながら設計・構築を進められることです。Keeper EPMはポリシー設計が導入効果を左右するため、利用シーンを踏まえて要件を整理し、環境構築を支援します。導入後の支援も可能です。
- まず"試して"から決める、事前トライアル
- 設計・構築の前に、お客さま環境の一部端末で実際にお試し。制限なしのモニタリングで権限・アプリケーションの利用実態を可視化し、お客さまの状況に応じたポリシー設計の方向性を提案します。(個別見積もり)
- お客さま環境を最適化する、設計・構築の支援
- お試しで見えた実態をもとに、最小権限・特権昇格・申請承認フローなど、業務にそったポリシーを設計。初期設定から展開まで当社SEが支援します。 (個別見積もり)
- 導入後は、ご要望に応じてスポットでサポート
- 運用開始後も、特権利用状況の分析やポリシーチューニング、例外対応の最適化を必要なタイミングでご相談いただけます。 (個別見積もり)
"試して納得→適した設計→運用定着"まで、
当社SEが一気通貫で伴走します。
特長
特長1:ZSPとJITで恒久的な管理者権限を排除
特権は「人」ではなく「操作・アプリケーション・時間」に付与。恒久的な管理者権限を排除し(ZSP)、必要なときだけ一時的に渡す(JITアクセス)ことで、業務の継続とセキュリティを両立できます。
ゼロスタンディング特権(ZSP)
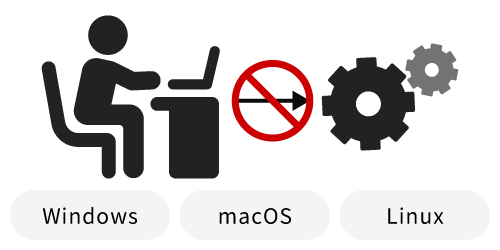
各OSを横断して最小権限運用を実現。OSごとに異なる管理を統一し、セキュリティ強化と運用負荷軽減を両立します。
ジャストインタイム(JIT)アクセス
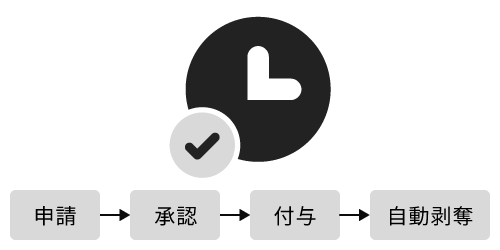
必要なときだけ管理者権限を付与し、時間経過で自動剥奪。最小権限を維持しながら安全な権限昇格を実現します。
特長2:「業務継続」と「不正を許可しない」を両立する申請・承認フロー
権限が必要な操作を検知すると、申請 → 承認 → 付与 → 自動剥奪までを自動化。
承認はメール・Slack・Teamsにリアルタイム通知され、その場で判断できます。
- ユーザー申請
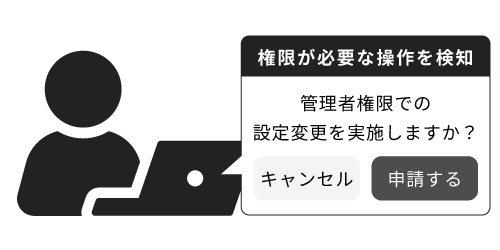
- 権限が必要な操作を検知し、申請
- 管理者承認
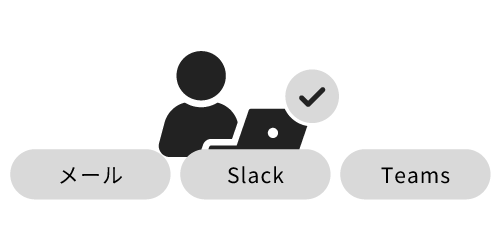
- 管理コンソールでリアルタイム通知/承認(メール/Slack/Teams通知も可能)
- 権限付与&自動剥奪
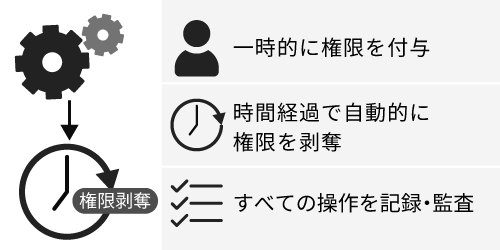
- 一時的に権限を付与し、時間経過で自動剥奪/操作を記録・監査
特長3:"特権を付与した記録"を残し証跡管理
特権が「いつ・誰に・なぜ・どれだけの間」与えられたかを可視化。
特権の一部始終を確認できるため、監査対応やインシデント調査を支援します。
申請証跡のログ
アクセス申請の作成・承認・却下などの履歴を記録
特権昇格のログ
特権アカウントへの昇格・利用・終了などの履歴を記録
ポリシー拒否のログ
ポリシーで拒否されたアプリケーションやコマンドを記録
その他のログ
ユーザー別の権限利用状況やイベント状況を記録
監査・インシデント調査の支援
特権付与が適切に統制されていたことを示す証跡として、監査対応やインシデント調査に活用できる
内部不正の抑止
特権昇格を申請・承認制にするため、管理者権限を悪用した不正を行う機会そのものを低減できる
お役立ち情報
導入を検討する上で役立つ情報をご紹介します。